A weboldal nem olyan, mint egy nyomtatott szórólap, amit egyszer elkészítesz, és onnantól ott van. Inkább olyan, mint egy autó: akkor is kopik, ha nem használod.
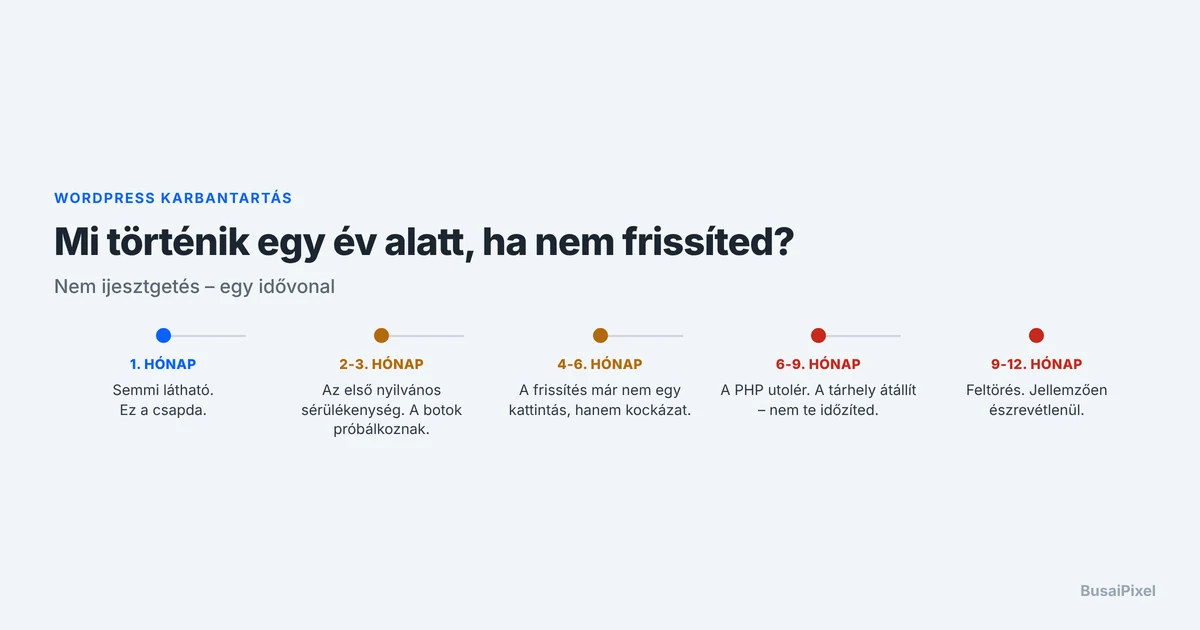
Ez a cikk nem ijesztgetés – hanem egy idővonal. Végigmegyünk azon, mi történik egy teljesen magára hagyott WordPress oldallal az első hónaptól az első évig, és melyik ponton mibe kerül visszahozni.
Rövid válaszAz első 1-3 hónapban jellemzően semmi látható nem történik – ez a csapda. 3-6 hónap után elkezdenek gyűlni az ismert sérülékenységek és a bővítmény-inkompatibilitások, 6-12 hónap után a frissítés már kockázatos művelet lesz, mert túl nagy ugrást kell egyszerre megtenni. Egy év után a leggyakoribb kimenetel nem az, hogy „lassabb lett az oldal”, hanem hogy feltörik, vagy hogy egy kényszerű PHP-frissítés egyszerűen leállítja.
Miért romlik el magától, ha hozzá sem nyúlsz?
Mert az oldal körül minden mozog, akkor is, ha te nem.
- A WordPress és a bővítmények frissülnek, és a frissítésekben biztonsági javítások vannak. Minden javítás egyben bejelentés is arról, hogy mi volt a hiba – a támadók pontosan ebből dolgoznak.
- A PHP verziója változik a szerveren. A tárhely előbb-utóbb megemeli, mert a régi verziók támogatása megszűnik. Ha a kódod nem bírja, az oldal leáll.
- A böngészők és a Google változnak. Ami tavaly elfogadható volt, idén figyelmeztetést kap.
- Az SSL-tanúsítvány lejár, a külső integrációk API-ja megszűnik, a fizetési szolgáltató protokollt vált.
Vagyis az oldal nem romlik – a környezete fejlődik ki alóla.
Az idővonal
1. hónap: semmi
Az oldal pontosan ugyanúgy néz ki és működik, mint tegnap. Ez a legveszélyesebb szakasz, mert megerősíti azt a benyomást, hogy nem kell vele foglalkozni.
Közben a háttérben: 3-8 bővítményfrissítés vár, és valószínűleg van köztük egy, ami biztonsági javítást tartalmaz.
2-3. hónap: az első valódi kockázat
Megjelenik az első olyan nyilvános sérülékenység, ami a te oldaladon is ott van. A botok ekkor már próbálkoznak – nem azért, mert téged kerestek, hanem mert végigpásztázzák az internetet, és keresik, hol fut az adott bővítmény régi verziója.
Amit ekkor látsz: semmit. A próbálkozások a naplóban vannak, nem a képernyőn.
Ami változik: a bejelentkezési oldaladon megszaporodnak a sikertelen kísérletek, és ha ettől lassul az oldal, azt rendszerint a tárhelyre fogják – pedig nem az.
4-6. hónap: a frissítés már nem egy kattintás
Itt fordul meg a dolog. Eddig a frissítés egy gomb volt; mostantól kockázat.
Ha fél év frissítést egyszerre nyomsz le, több dolog történik egyszerre: a WordPress core nagyobb verziót lép, tizenöt bővítmény új verzióra ugrik, és közülük kettő-három olyan változást hoz, ami ütközik a sablonnal vagy egymással. Ha ettől elszáll az oldal, tizenöt gyanúsítottad lesz, és nem tudod, melyik a bűnös.
Ez a klasszikus eset, amikor valaki felhív, hogy „csak rányomtam a frissítésre, és fehér lett az oldal”. Erről részletesen: Fehér képernyő a WordPress oldalon.
6-9. hónap: a PHP utolér
Ebben a szakaszban jön jellemzően a tárhely levele: „tájékoztatjuk, hogy a PHP x.y verzió támogatása megszűnik, a fiókját átállítjuk”. Ezt a levelet szinte soha nem olvassa el senki.
Két kimenetel van. Ha a sablon és a bővítmények frissek, az átállás észrevétlen. Ha nem – az oldal a váltás pillanatában fehér lesz, vagy 500-as hibát ad.
Az a kellemetlen ebben, hogy nem te időzíted. Egy hétköznap délelőtt, előzetes figyelmeztetés nélkül (pontosabban: egy olyan figyelmeztetéssel, ami három hónapja ott volt a postafiókodban).
9-12. hónap: a feltörés valószínűsége
Egy éve nem frissített oldalon jellemzően több nyilvánosan ismert, kihasználható sérülékenység van egyszerre. Nem kell célzott támadás – elég egy automata szkenner.
És ami ilyenkor történik, az általában nem látványos. Nem írják ki, hogy „feltörve”. Átirányítás kerül az oldalra, ami csak mobilon és csak a Google-ből érkezőknél aktív; spam oldalak generálódnak a domained alatt; a szerver spamet kezd küldeni. Te ebből semmit nem veszel észre – egészen addig, amíg a Google ki nem teszi a piros figyelmeztetést.
Az árulkodó jelekről külön cikk: Honnan tudod, hogy feltörték a WordPress oldalad? 12 jel
12+ hónap: a mentés, ami nincs
Idáig minden javítható. Ami ezen a ponton eldönti, hogy pár óra vagy pár nap a helyreállítás, az egyetlen kérdés: van-e használható mentésed?
És itt jön a kellemetlen rész. A legtöbben azt hiszik, hogy van – mert a tárhely készít mentést. De:
- A tárhely mentése jellemzően 7-30 napra visszamenőleg létezik. Egy fél éve észrevétlenül futó fertőzésnél minden mentés fertőzött.
- A tárhely mentése ugyanazon az infrastruktúrán van. Ha a fiókot felfüggesztik – mert spamet küldött –, a mentéshez sem férsz hozzá azonnal.
- És a legfontosabb: a legtöbb mentést soha senki nem próbálta visszaállítani. Amíg nem próbáltad, az nem mentés, hanem remény.
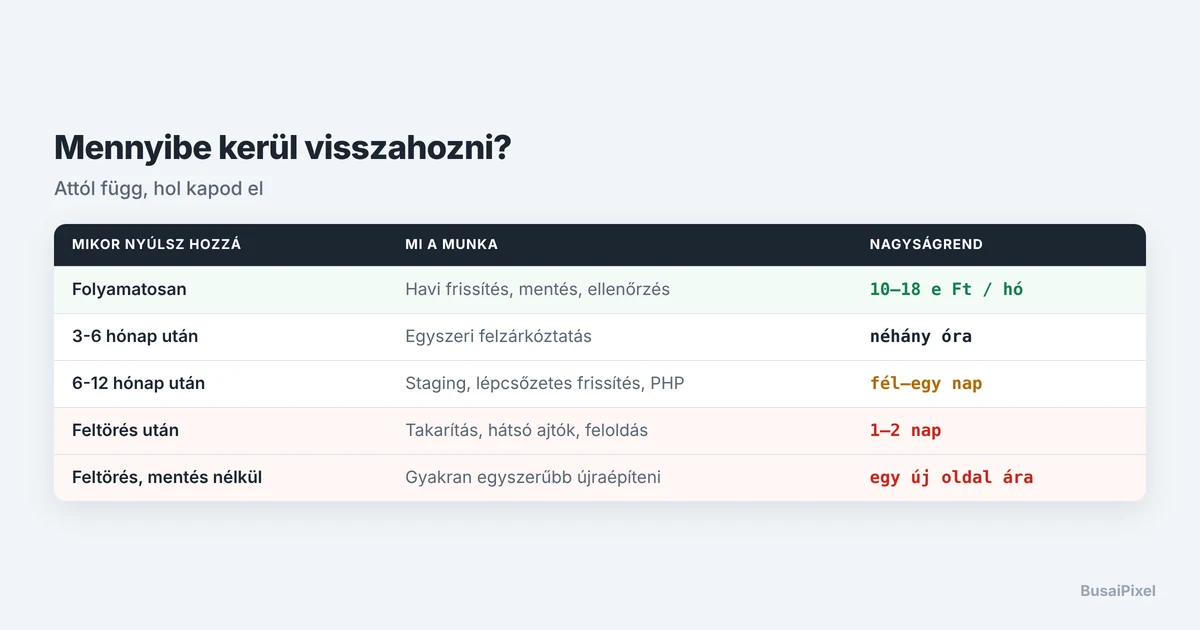
Mennyibe kerül visszahozni?
Ez attól függ, hol kapod el. Nagyjából így alakul:
| Mikor nyúlsz hozzá | Mi a munka | Nagyságrend |
|---|---|---|
| Folyamatosan | Havi frissítés, mentés, ellenőrzés | 10 000–18 000 Ft / hó |
| 3-6 hónap után | Egyszeri felzárkóztatás, óvatos frissítés | Néhány óra munkadíj |
| 6-12 hónap után | Staging, lépcsőzetes frissítés, ütközések javítása, PHP-kompatibilitás | Fél-egy nap |
| Feltörés után | Takarítás, hátsó ajtók, jelszavak, feketelista-feloldás, utóvédelem | 1-2 nap, plusz a kiesett forgalom |
| Feltörés + nincs mentés | Gyakran egyszerűbb újraépíteni, mint menteni | Akár egy új oldal ára |
A tanulság nem az, hogy „fizess karbantartást”. Hanem hogy a halogatás nem spórolás, hanem halasztás kamatostul. Ugyanaz a munka később többe kerül, és addigra már kockázattal jár.
„De nekem évek óta nem volt semmi bajom”
Ez igaz lehet, és nem is feltétlenül szerencse. Néhány oldal tényleg évekig elvan: egyszerű felépítés, kevés bővítmény, jó tárhely, ami a háttérben sok mindent elfog.
Két dolgot érdemes viszont látni ebben:
Az egyik: a „nem volt semmi baj” és a „nem vettem észre, hogy baj van” kívülről ugyanúgy néz ki. A rejtőzködő fertőzések pont arról szólnak, hogy a tulajdonos ne vegye észre őket. Egy `site:adomainod.hu` keresés a Google-ben harminc másodperc, és néha kellemetlen meglepetést okoz.
A másik: a kockázat nem lineáris. Nem arról van szó, hogy minden hónapban egy kicsivel nagyobb az esély. Évekig nem történik semmi, aztán egyetlen nyilvánosságra kerülő sérülékenység miatt egy hét alatt több tízezer oldal esik el. Ha a tiéd köztük van, az addigi nyugalmas évek nem számítanak.
Nem minden frissítés egyformán sürgős
Ha nincs kapacitásod mindent naprakészen tartani, akkor is sokat nyersz azzal, ha a fontosakat megcsinálod. A frissítések nem egyformák:
| Típus | Mennyire sürgős | Hogyan ismered fel |
|---|---|---|
| Biztonsági javítás | Azonnal – napokon belül | A bővítmény changelogjában „security fix”, „vulnerability”, CVE-szám |
| WordPress core kisebb verzió (pl. 7.1.1 → 7.1.2) | Azonnal, automatikusan | Ezek szinte mindig biztonsági vagy hibajavító kiadások, és nagyon ritkán törnek el valamit |
| Hibajavítás | Pár héten belül | „bug fix”, „fixed” a leírásban |
| Új funkció | Ráér – akár hónapokat | „added”, „new feature” |
| WordPress core nagyobb verzió (pl. 7.0 → 7.1) | 1-2 hét várakozás után | Hagyd, hogy a bővítményfejlesztők reagáljanak |
Hogyan nézd meg, mi van egy frissítésben? Bővítmények → Telepített bővítmények: a frissítésre váró bővítménynél van egy „View version details” vagy „Részletek megtekintése” link. Ott olvasható a changelog. Harminc másodperc bővítményenként, és pontosan tudod, sürgős-e.
Ha csak egy dolgot csinálsz a frissítésekkel kapcsolatban: a biztonsági javításokat telepítsd gyorsan, a többit csoportosítsd havi egy alkalomra. Ez a nyolcvan százalékát megadja a haszonnak a ráfordítás töredékéért.
És egy figyelmeztetés: ha egy bővítmény fejlesztője bejelenti, hogy abbahagyja a karbantartást, vagy a WordPress könyvtárából eltávolítják – az sürgősebb, mint bármelyik frissítés. Olyankor nem frissíteni kell, hanem leváltani.
Mi az a minimum, amit magadnak is meg tudsz csinálni?
Ha nem akarsz havi szolgáltatást, ez a reális minimum – havonta nagyjából húsz perc:
- Mentés a frissítés előtt. Nem havonta egyszer valamikor, hanem közvetlenül a frissítés előtt, és ne csak a tárhelyre.
- Frissítés csoportokban. Három-négy bővítmény, majd nézd meg az oldalt. Aztán a következő csoport. Ha így elszáll, tudod, melyik csoportban keresd.
- Ellenőrzés frissítés után. Nyitóoldal, egy aloldal, a kapcsolati űrlap (küldj el egy próbaüzenetet!), és webshopnál egy próbarendelés a végéig.
- Negyedévente egy pillantás a PHP-verzióra a tárhely vezérlőpultján. Ha 8.1 alatt vagy, azzal foglalkozni kell.
- Évente egy visszaállítási teszt. Állítsd vissza a mentést egy teszt-környezetbe. Ez az egyetlen módja megtudni, hogy működik-e.
- Dobd ki, amit nem használsz. A kikapcsolt bővítmény kódja is ott van a szerveren, és támadható.
Ez nem bonyolult. Csak rendszeresség kell hozzá – és pont ez szokott elfogyni, amikor a vállalkozás egyéb dolgaival vagy elfoglalva.
Egy perces önteszt. Lépj be az adminba, és nézd meg a Vezérlőpult → Frissítések oldalt. Ha 15-nél több frissítés vár, és a WordPress verziója sem a legfrissebb, akkor az oldalad abban a szakaszban van, ahol a frissítés már nem egy kattintás, hanem egy művelet, amit érdemes mentéssel és tervvel kezdeni.
Gyakori kérdések
Egy éve nem frissítettem. Most mit csináljak?
Ne nyomd meg a „Frissítés mind” gombot. Először mentés – fájlok és adatbázis, letöltve a szerverről. Utána lehetőleg másolaton (staging) próbáld végig a frissítést, csoportokban. Ha nincs staging, akkor élesben, csoportonként, mentéssel a kezedben.
Elég, ha csak a WordPresst frissítem, a bővítményeket nem?
Nem – sőt, fordítva kockázatosabb. A behatolások többsége bővítményen jön be, nem a core-on. Ráadásul a core frissítése után a régi bővítmények gyakrabban törnek el. A helyes sorrend: előbb bővítmények és sablon, utána a core.
Az automatikus frissítés nem old meg mindent?
A core kisebb, biztonsági frissítéseit igen, és azt érdemes is bekapcsolva hagyni. A bővítmények automatikus frissítését viszont inkább ne – azok törnek el gyakrabban, és hajnali kettőkor senki nem nézi az oldalt.
Honnan tudom, hogy a mentésem jó?
Csak egy módon: ha visszaállítottad. Évente egyszer érdemes megcsinálni egy teszt-környezetben. A legtöbb „van mentésem” kiderül ilyenkor, hogy hiányos vagy használhatatlan.
Mi van, ha már nem is emlékszem, ki készítette az oldalt?
Ez gyakoribb, mint gondolnád. Ilyenkor az első lépés a hozzáférések összeszedése: domain, tárhely, WordPress admin. Egy állapotfelméréssel ezt is tisztázni lehet, és kiderül, mi van egyáltalán a kezedben.
Megnézzem, hol tart most az oldalad?
Az állapotfelmérés ingyenes: átnézem a frissítéseket, a PHP-verziót, a mentést és a biztonsági alapokat, és megmondom, mit érdemes rendbe tenni – kötelezettség nélkül.
Kérem az ingyenes állapotfelmérést
Töltsd ki, és 24 órán belül visszajelzek. Nem kötelez semmire.
Kapcsolódó olvasnivaló: Mennyibe kerül egy WordPress oldal karbantartása? · WordPress 7.x frissítés után hiba · Miért fontos a havi karbantartás és a saját mentés?