Céges levelezés Google Workspace-szel, lépésről lépésre
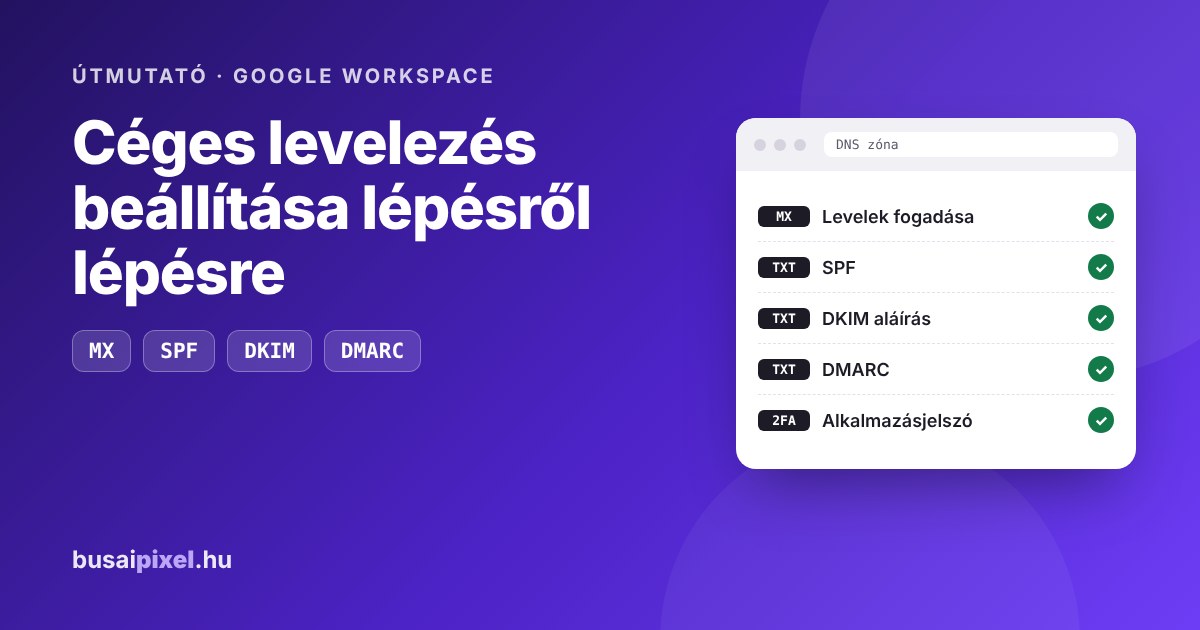
Regisztráció, domain-ellenőrzés, a levelezéshez szükséges DNS rekordok (MX, SPF, DKIM, DMARC), végül alkalmazásjelszó létrehozása, például a weboldal levélküldéséhez.
Egy saját domainre (pl. pelda.hu), belépésre ahhoz a felülethez, ahol a domain DNS-ét kezelik (tárhelyszolgáltató vagy domainregisztrátor), egy bankkártyára az előfizetéshez, és egy telefonra a kétlépcsős azonosításhoz.
1. Regisztráció a Google Workspace-re
A regisztráció során jön létre a cég Workspace fiókja, és ezzel együtt az első, adminisztrátori e-mail cím is.
Indítsa el a regisztrációt
Nyissa meg a workspace.google.com oldalt, és kattintson a Kezdés (Get started) gombra. Adja meg a cég nevét, a munkatársak számát és az országot.
Kezdjük el
Néhány adat a vállalkozásáról
Illusztráció. A valós felület kis mértékben eltérhet.
Kapcsolattartói adatok
Adja meg a nevét és egy jelenlegi, működő e-mail címét (pl. Gmail). Ide érkeznek a fiókkal kapcsolatos értesítések, amíg az új levelezés el nem indul.
Domain megadása
Arra a kérdésre, hogy van-e már domainje, válassza az „Igen, van domainem” lehetőséget, és írja be a domainnevét.
Van domainje a vállalkozásának?
Például: pelda.hu
Illusztráció. A valós felület kis mértékben eltérhet.
Ilyenkor a Google új domaint vásárolna Önnek, és a meglévő domainje nem kerülne be a fiókba.
Az első felhasználó létrehozása
Ez lesz az első e-mail címe és egyben az adminisztrátori fiók, például info@pelda.hu vagy nev@pelda.hu. Erős, máshol nem használt jelszót adjon meg.
Hogyan jelentkezik be?
Ezzel a felhasználónévvel és jelszóval lép be a fiókjába
Illusztráció. A valós felület kis mértékben eltérhet.
Csomag és fizetés
Válasszon csomagot (kisvállalkozásnak általában a Business Starter vagy a Business Standard elegendő), és adja meg a számlázási adatokat. Az aktuális árakat és a próbaidőszak feltételeit a Google oldalán látja. Ezután a rendszer átirányítja az adminisztrációs felületre (admin.google.com).
2. A domain tulajdonjogának igazolása
A Google csak akkor indítja el a levelezést, ha igazolja, hogy a domain az Öné. Ehhez egy egyedi TXT rekordot kap, amelyet a domain DNS-beállításai közé kell felvenni.
Másolja ki az ellenőrző kódot
Az admin felületen a beállítási varázsló kéri a domain ellenőrzését. A megjelenő google-site-verification=… kezdetű értéket másolja ki.
Domain ellenőrzése
Adja hozzá ezt a TXT rekordot a(z) pelda.hu DNS-beállításaihoz
Illusztráció. A valós felület kis mértékben eltérhet.
Vegye fel a DNS-be, majd kattintson az ellenőrzésre
A tárhelyszolgáltató vagy a domainregisztrátor DNS-kezelőjében hozzon létre egy új TXT rekordot a fenti értékkel (a pontos adatokat a 3. pontban találja). Mentés után térjen vissza az admin felületre, és kattintson a Domain ellenőrzése gombra.
A DNS változások terjedése néhány perctől pár óráig tarthat. Várjon egy kicsit, és próbálja újra.
3. A levelezéshez szükséges DNS rekordok
Ezek a rekordok gondoskodnak arról, hogy a levelek megérkezzenek a Google-höz (MX), és hogy a kimenő levelei ne a spam mappában landoljanak (SPF, DKIM, DMARC). A „Név” mező jelölése szolgáltatónként eltér: a @ magát a domaint jelenti, egyes felületeken ezt üresen kell hagyni, vagy a teljes domainnevet kell beírni.
Illusztráció: így néz ki a kész zóna egy általános DNS-kezelőben.
- Név
- @
- Prioritás
- 1
- Érték
- smtp.google.com
Ha a domainhez eddig másik levelezés tartozott (pl. a tárhelyszolgáltatóé), annak MX rekordjait távolítsa el, különben a levelek egy része rossz helyre megy. Egyes szolgáltatóknál az érték végére pont kell: smtp.google.com.
- Név
- @
- Érték
- v=spf1 include:_spf.google.com ~all
Ha már van v=spf1 kezdetű rekord (pl. mert a weboldal vagy egy hírlevélküldő is küld levelet), ne hozzon létre újat, hanem egészítse ki a meglévőt. Például: v=spf1 include:_spf.google.com include:masik-szolgaltato.hu ~all
- Név
- @
- Érték
- google-site-verification=(az admin felületről kimásolt kód)
- Név
- google._domainkey
- Érték
- v=DKIM1; k=rsa; p=(az admin felületen generált hosszú kulcs)
- Név
- _dmarc
- Érték
- v=DMARC1; p=none; rua=mailto:[email protected]
p=none beállítássalEz csak figyel, és jelentést küld a megadott címre. Ha néhány hét után minden levele rendben átmegy az ellenőrzésen, szigorítható p=quarantine értékre. A dmarc@ cím helyett bármelyik meglévő címét megadhatja.
4. DKIM kulcs generálása és bekapcsolása
A DKIM az egyetlen rekord, amelynek értékét előbb a Google admin felületén kell legenerálni. Ehhez adminisztrátori fiók kell.
Nyissa meg a Gmail hitelesítési beállításait
Lépjen be az admin.google.com oldalra, és navigáljon ide: Alkalmazások → Google Workspace → Gmail → E-mail hitelesítése (angolul: Apps → Google Workspace → Gmail → Authenticate email).
Generáljon új rekordot
Válassza ki a domaint, kattintson az Új rekord generálása (Generate new record) gombra, és hagyja az alapértelmezett beállításokat (2048 bites kulcs, google előtag). A megjelenő TXT rekord nevét és értékét vegye fel a DNS-be.
Illusztráció. A valós felület kis mértékben eltérhet. 1: kulcs generálása · 2: ez kerül a DNS-be · 3: bekapcsolás, miután a rekord élesedett.
Egyes felületek legfeljebb 255 karakteres TXT értéket fogadnak el. Ilyenkor válassza az 1024 bites kulcsot, vagy kérje a szolgáltató segítségét a rekord darabolásához.
Kapcsolja be a hitelesítést
Amikor a rekord a DNS-ben élesedett (ez akár 48 órát is igénybe vehet, de általában gyorsabb), térjen vissza ugyanerre az oldalra, és kattintson a Hitelesítés indítása (Start authentication) gombra. Ha az állapot „E-mailek hitelesítése DKIM-mel” lesz, kész.
5. Minden rendben van? Így ellenőrizheti
🔍 Google Admin Toolbox
A Check MX eszközben írja be a domainjét. Megmutatja, ha valamelyik rekord hiányzik vagy hibás.
✉️ Próbalevél
Küldjön levelet az új címéről egy Gmail fiókba. A levélnél a ⋮ menü → Eredeti megjelenítése alatt az SPF, a DKIM és a DMARC mellett is PASS kell, hogy álljon.
- Megérkezik a kívülről (pl. Gmailből) küldött levél az új címre
- Csak a Google MX rekordja szerepel, régi MX nincs
- Pontosan egy SPF rekord van
- A DKIM állapota az admin felületen: hitelesít
- A DMARC rekord él (
_dmarc)
Extra: alkalmazásjelszó létrehozása
Alkalmazásjelszóra akkor van szükség, ha egy program vagy eszköz nem tud a modern Google bejelentkezéssel csatlakozni, például a weboldal levélküldő bővítménye (SMTP), egy régebbi levelezőprogram vagy egy szkennelős nyomtató. Ez egy 16 karakteres, külön jelszó, amelyet csak az adott eszköz használ.
Az alkalmazásjelszó menüpont csak akkor jelenik meg, ha a fiókon be van kapcsolva a kétlépcsős azonosítás (2-Step Verification). Ha nem látja a menüpontot, szinte mindig ez az oka. A kétlépcsős azonosítás egyébként is erősen ajánlott minden céges fiókon, az adminisztrátori fiókoknál pedig a Google már kötelezővé teszi.
Kapcsolja be a kétlépcsős azonosítást
Nyissa meg a myaccount.google.com/security oldalt, és a Hogyan jelentkezik be a Google-ba részben kattintson a Kétlépcsős azonosítás sorra. Kövesse a lépéseket: telefonszám vagy a Google Authenticator alkalmazás megadása.
Biztonság
Hogyan jelentkezik be a Google-ba
Illusztráció. A valós felület kis mértékben eltérhet.
Ilyenkor az adminisztrátornak először engedélyeznie kell: admin.google.com → Biztonság → Hitelesítés → Kétlépcsős azonosítás → „A felhasználók bekapcsolhatják a kétlépcsős azonosítást” → Mentés.
Hozza létre az alkalmazásjelszót
Nyissa meg a myaccount.google.com/apppasswords oldalt. Adjon a jelszónak beszédes nevet (pl. Weboldal SMTP), majd kattintson a Létrehozás gombra.
Alkalmazásjelszavak
Hozzon létre új alkalmazásjelszót
Illusztráció, a jelszó csak minta. A valós felület kis mértékben eltérhet.
Azonnal másolja be oda, ahol használni fogja. Ha elveszett, töröljön a listából a régit, és hozzon létre újat. Fontos: ha a fiók fő jelszavát megváltoztatja, a Google az összes alkalmazásjelszót érvényteleníti, ezeket újra létre kell hozni.
Használja az SMTP beállításoknál
Például egy WordPress SMTP bővítményben:
- SMTP szerver
- smtp.gmail.com
- Port
- 587 (TLS) vagy 465 (SSL)
- Felhasználó
- [email protected]
- Jelszó
- a 16 karakteres alkalmazásjelszó (szóközök nélkül)
1) Nincs bekapcsolva a kétlépcsős azonosítás. 2) A szervezet csak biztonsági kulcsos azonosítást enged, ilyenkor az alkalmazásjelszó nem érhető el. 3) A fiók Speciális védelem (Advanced Protection) alatt áll. Az utóbbi két esetben az adminisztrátor tud segíteni.
Gyakori kérdések
Mennyi idő alatt lépnek életbe a DNS módosítások?
Általában néhány perctől pár óráig tart, de a Google szerint az MX rekord változása akár 72 óra is lehet. Ha az ellenőrzés elsőre nem sikerül, várjon egy kicsit, és próbálja újra.
Megmaradnak a régi leveleim, ha átállok Google Workspace-re?
Az MX rekord átállítása csak az új, beérkező leveleket irányítja a Google-höz. A régi postafiók tartalmát külön kell átköltöztetni, például a Google adatáttelepítő eszközével vagy IMAP-on keresztül, ezért a régi tárhelyes postafiókot ne szüntesse meg azonnal.
Kell-e mindegyik rekord, vagy elég az MX?
Az MX önmagában elég a levelek fogadásához, de SPF, DKIM és DMARC nélkül a kimenő levelei könnyen a címzettek spam mappájába kerülnek. A nagy levelezőrendszerek (Gmail, Yahoo, Outlook) egyre szigorúbban elvárják mindhármat.
Mi a teendő, ha a weboldalam is küld leveleket a domain nevében?
Ha a weboldal a tárhely saját levelezőszerverén keresztül küld (például kapcsolati űrlap értesítői), azt is fel kell venni az SPF rekordba, vagy érdemesebb a weboldalt alkalmazásjelszóval a Google SMTP szerverén keresztül küldetni. Így minden levél ugyanabból a hitelesített forrásból megy ki.
Miért kell kétlépcsős azonosítás az alkalmazásjelszóhoz?
A Google csak bekapcsolt kétlépcsős azonosítás mellett engedi alkalmazásjelszó létrehozását. Mivel az alkalmazásjelszó megkerüli a második azonosítási lépést, csak olyan eszközhöz használja, amely másképp nem tud csatlakozni, és a nem használt jelszavakat törölje.
Domain DNS rekordok és jelentésük · Miért nem kapom meg a levelet? · Weboldal és e-mail költöztetés
Elakadt valahol?
Szívesen beállítom Ön helyett a DNS rekordokat, a hitelesítést vagy a weboldal levélküldését.